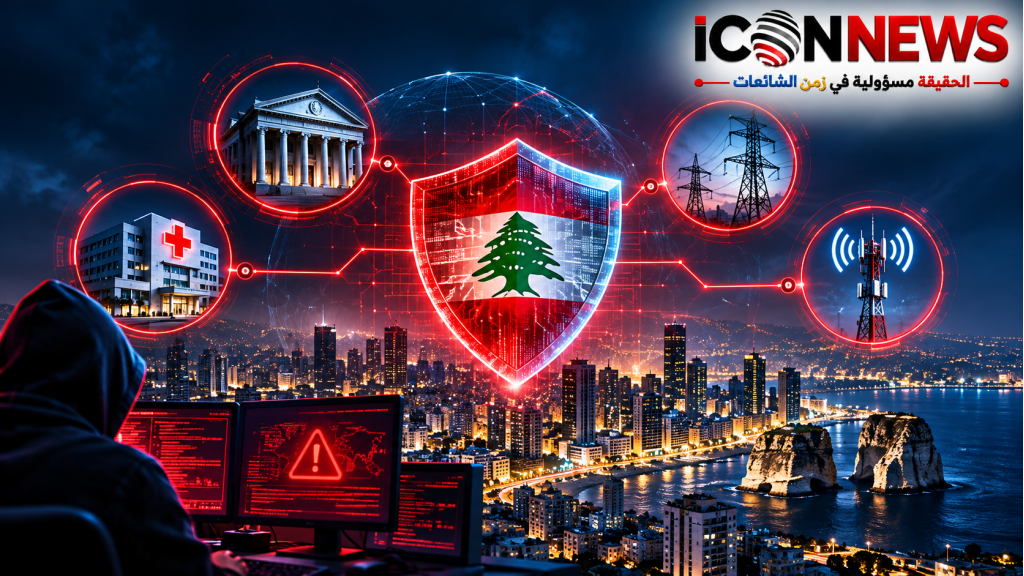
لبنان أمام اختبار الحرب السيبرانية... استراتيجية عمرها سبع سنوات ودولة قد تُستهدف بضغطة زر!
- تقارير ومقابلات
- Icon News
- 05:39 am - نوفمبر 17 , 2026
من المصارف إلى المستشفيات والكهرباء والاتصالات... ماذا يحدث إذا تعطلت الأنظمة الرقمية في وقت واحد؟ وثائق رسمية تكشف حجم التحديات، ومؤشر دولي يضع لبنان في مرتبة متأخرة، فيما يتسع السؤال عن الجهة المسؤولة عن حماية البنية التحتية الحيوية.
بيروت – آيكون نيوز
تخيّل أن يستيقظ اللبنانيون ذات صباح ليكتشفوا أن تطبيقاتهم المصرفية توقفت عن العمل، وأن أحد المستشفيات فقد القدرة على الوصول إلى ملفات مرضاه الإلكترونية، وأن شبكة اتصالات تتعرض لاضطراب واسع، فيما تحاول المؤسسات الرسمية معرفة مصدر الخلل وكيفية احتوائه.
لا انفجارات ولا طائرات حربية ولا دبابات في الشوارع.
مجرد شاشات تتوقف، وخوادم تتعطل، وبيانات تصبح غير متاحة.
قد يبدو المشهد أقرب إلى فيلم خيال علمي، لكنه يصف نوعًا من المخاطر التي باتت الدول تتعامل معها بوصفها تهديدًا حقيقيًا للأمن الوطني.
وليس المقصود أن لبنان يتعرض حاليًا لهجوم شامل من هذا النوع، أو أن هناك معلومات موثوقة عن هجوم وشيك. إنما السؤال الذي يفرض نفسه هو: هل تمتلك الدولة اللبنانية القدرة على مواجهة حادث سيبراني واسع إذا وقع؟
هذا السؤال يكتسب أهميته من مفارقة لافتة: لبنان أقر استراتيجية وطنية للأمن السيبراني عام 2019، لكن وثائق وخططًا رسمية لاحقة ما زالت تتحدث عن الحاجة إلى تطوير مؤسسات الحماية والاستجابة، فيما تُظهر مؤشرات دولية استمرار فجوات كبيرة في الجاهزية الوطنية.
سبع سنوات على الاستراتيجية... ماذا تحقق؟
في آب 2019، اعتمد لبنان استراتيجية وطنية للأمن السيبراني، وضعت تصورًا لحماية الفضاء الرقمي وتعزيز قدرة المؤسسات على مواجهة التهديدات الإلكترونية.
لم تكن الوثيقة مجرد توصيات تقنية، بل تضمنت رؤية لدور الدولة والقطاع الخاص والمؤسسات الأمنية والتعليمية، واقترحت إنشاء هيئة وطنية متخصصة للأمن السيبراني وأمن أنظمة المعلومات.
وشملت أهدافها تطوير القدرات الوطنية، والتعاون الدولي، وحماية البنى الحيوية، وتعزيز الشراكة بين القطاعين العام والخاص، وإعداد الكفاءات البشرية.
لكن إصدار الاستراتيجية لا يعني تنفيذها.
فالمعيار الحقيقي ليس وجود وثيقة رسمية، بل إنشاء المؤسسات التي نصت عليها، وتحديد صلاحياتها، وتوفير التمويل والكوادر، وإجراء اختبارات دورية لخطط الاستجابة والتعافي.
وفي لبنان، حيث تتداخل الصلاحيات وتتوزع البنى الرقمية بين إدارات ومؤسسات متعددة، يصبح غياب التنسيق المركزي الفعال خطرًا بحد ذاته.
وحتى مع وجود فرق تقنية داخل بعض المؤسسات، فإن السؤال يبقى متعلقًا بقدرتها على العمل ضمن منظومة وطنية واحدة عند وقوع أزمة تتجاوز حدود مؤسسة منفردة.
المؤشر الدولي يقرع جرس الإنذار
بحسب النسخة المنشورة في 14 أيار 2026 من المؤشر الوطني للأمن السيبراني NCSI، حل لبنان في المرتبة 136 عالميًا، بنتيجة بلغت 21.67 نقطة.
وهذا المؤشر يقيس عناصر مثل السياسات الوطنية، والحوكمة، وحماية الخدمات الأساسية، وإدارة الحوادث، والتعاون، والقدرات التنظيمية.
ولا يعني التصنيف أن لبنان يحتل المرتبة نفسها في جميع القدرات التقنية، أو أن كل مؤسساته عاجزة عن الدفاع عن أنظمتها.
لكنه يكشف ضعفًا في استيفاء مجموعة من المعايير الوطنية القابلة للتحقق.
ومن أبرز ما يلفت في التقييم أن لبنان لم يحصل على نقاط في بعض البنود المتعلقة بوجود استراتيجية وطنية سارية وفق معايير المؤشر، وخطة تنفيذ حديثة، وتحديد قيادة حكومية عليا مسؤولة عن الأمن السيبراني.
وهنا تكمن المفارقة: لدى لبنان استراتيجية منشورة منذ عام 2019، لكن وجودها التاريخي لا يكفي للحصول على التقييم المطلوب إذا لم تستوفِ شروط الصلاحية والتحديث والتوثيق والتنفيذ.
والمشكلة، إذًا، ليست بالضرورة غياب التفكير الاستراتيجي، بل الفجوة بين التخطيط القديم ومتطلبات الحماية الحديثة.
المصارف... هل يمكن أن تتوقف الأموال رقميًا؟
يُعد القطاع المصرفي من أكثر القطاعات حساسية تجاه المخاطر السيبرانية.
فالمصارف تعتمد على أنظمة إلكترونية لإدارة الحسابات والتحويلات والبطاقات وأجهزة الصراف الآلي والخدمات الرقمية.
وفي حال تعرض مصرف لهجوم ببرمجيات الفدية، مثلًا، قد تُشفّر بعض ملفاته أو تتعطل أنظمة تشغيلية، ما يفرض تفعيل خطط الطوارئ واستعادة البيانات.
لكن من الضروري التمييز بين تعطل الوصول إلى الحسابات وبين اختفاء الأرصدة المالية نفسها؛ فالأثر يتوقف على طبيعة الهجوم ومدى سلامة النسخ الاحتياطية وأنظمة المحاسبة.
أما الخطر الأكبر فيكمن في احتمال تزامن اضطرابات رقمية مع أزمة ثقة مالية قائمة أصلًا.
فالمودع اللبناني الذي يعاني منذ سنوات قيودًا على الوصول إلى أمواله قد يتعامل مع أي انقطاع تقني طويل بوصفه مؤشرًا إضافيًا إلى فقدان الأمان.
ومن هنا، فإن الحماية الرقمية في القطاع المصرفي ليست مسألة تخص المصارف وحدها، بل تتصل أيضًا بالاستقرار المالي وثقة المواطنين.
والمطلوب أن تكون لدى المؤسسات المالية خطط لاستمرارية الأعمال، ونسخ احتياطية معزولة، وآليات للتحقق من سلامة البيانات، وإجراءات واضحة لإبلاغ العملاء عند وقوع الحوادث.
ولا تتوافر في المصادر التي استند إليها هذا التحقيق نتائج تدقيق حديثة وشاملة تسمح بالحكم على مستوى جاهزية جميع المصارف اللبنانية بصورة موحدة.
المستشفيات... عندما يصبح تعطل الخادم خطرًا على المريض
في المستشفى، قد تكون عواقب الهجوم الإلكتروني أكثر مباشرة.
فالسجلات الطبية الرقمية تحتوي معلومات عن التشخيصات والأدوية والحساسيات والفحوصات والعمليات.
وقد تعتمد بعض المؤسسات على أنظمة إلكترونية لإدارة المواعيد والمختبرات والصور الطبية والصيدليات.
إذا تعطلت هذه الأنظمة، قد تضطر الفرق الطبية إلى العمل بإجراءات ورقية مؤقتة، أو تأجيل خدمات غير طارئة، أو استخدام قنوات بديلة لتبادل المعلومات.
وفي الحالات الأكثر خطورة، يمكن أن يؤدي تعطيل أنظمة حيوية أو تأخير الوصول إلى المعلومات إلى التأثير في سلامة المرضى.
لكن مستوى الخطر يختلف من مستشفى إلى آخر بحسب درجة الاعتماد الرقمي، والأنظمة الاحتياطية، والتدريب، وخطط العمل اليدوية.
ولهذا يجب ألا تُعامل حماية البيانات الصحية بوصفها مجرد مسؤولية تقنية.
إنها جزء من سلامة المريض واستمرارية الرعاية.
ويحتاج القطاع الصحي إلى اختبارات دورية لاستعادة الأنظمة، وتدريب الموظفين على الرسائل الاحتيالية، وضبط صلاحيات الوصول إلى الملفات، ووضع إجراءات واضحة للعمل عند انقطاع الخدمات الرقمية.
أما في لبنان، فإن تقييم الجاهزية الفعلية يتطلب مسحًا مهنيًا للمستشفيات العامة والخاصة، بدل افتراض أنها جميعًا معرضة للمستوى نفسه من المخاطر.
الكهرباء... هل يمكن اختراق الشبكة؟
مع ازدياد اعتماد مرافق الطاقة عالميًا على أنظمة المراقبة والتحكم عن بعد، أصبحت البنى الكهربائية من الأهداف التي تتطلب حماية سيبرانية متخصصة.
فالأنظمة الصناعية تختلف عن الحواسيب المكتبية، وقد يرتبط بعضها بمعدات تشغيل فعلية.
لكن تصوير أي هجوم إلكتروني على أنه قادر تلقائيًا على إطفاء بلد كامل سيكون مبالغة.
فالنتيجة تعتمد على طبيعة الشبكة، ومدى اتصال أنظمة التحكم بالإنترنت أو الشبكات الأخرى، ومستويات العزل والحماية، وإمكان التشغيل اليدوي، وتوزيع مصادر الطاقة.
وفي الحالة اللبنانية، تتداخل تحديات الأمن السيبراني مع مشكلات الكهرباء التقليدية، من ضعف التغذية إلى الأعطال التشغيلية ونقص الموارد.
وهذا يجعل بناء أنظمة مراقبة وتحكم حديثة فرصة لتحسين الإدارة، لكنه يفرض في الوقت نفسه إدخال الحماية السيبرانية منذ مرحلة التصميم.
فأي تحديث تقني لا يترافق مع حماية ملائمة قد يخلق نقاط ضعف جديدة بدل معالجة المشكلات القديمة.
الاتصالات... الشريان الذي تعتمد عليه بقية القطاعات
إذا كانت الكهرباء ضرورية لتشغيل المؤسسات، فإن الاتصالات تمثل الشريان الذي يربط الأنظمة الرقمية بعضها ببعض.
فالمصارف والمستشفيات والإدارات والشركات تعتمد بدرجات مختلفة على خدمات الإنترنت وشبكات الهاتف والربط بين مراكز البيانات.
وقد يؤدي اضطراب واسع في الاتصالات إلى تعطيل خدمات لا علاقة مباشرة لها بالجهة المستهدفة أصلًا.
وهنا تظهر أهمية ما يسمى الترابط بين البنى الحيوية.
فالهجوم الذي يبدأ في مؤسسة واحدة قد تكون له آثار متسلسلة إذا كانت مؤسسات أخرى تعتمد على خدماتها.
وتبرز ثلاثة متطلبات أساسية: تنويع مسارات الاتصال، ووضع خطط لاستمرارية الخدمات، وتحديد قنوات اتصال بديلة بين الجهات المسؤولة عن إدارة الطوارئ.
كما أن الحماية يجب أن تشمل المعدات والبرمجيات والموردين والعاملين، لا الشبكات وحدها.
فالهجمات الحديثة لا تستهدف دائمًا الأنظمة من الخارج مباشرة، بل قد تستغل حسابًا مخترقًا أو تحديثًا برمجيًا ملوثًا أو خطأ بشريًا.
الإدارة العامة... التحول الرقمي بلا أمن قد يتحول إلى أزمة
يسعى لبنان إلى توسيع الخدمات الحكومية الرقمية وتقليل الاعتماد على المعاملات الورقية.
وهذا توجه ضروري لتخفيف الأعباء الإدارية وتحسين الشفافية وتسهيل وصول المواطنين إلى الخدمات.
لكن رقمنة الإدارة ترفع في الوقت نفسه أهمية حماية البيانات والهوية الرقمية وسجلات المواطنين.
فكلما أصبحت الخدمات أكثر ترابطًا، زادت الحاجة إلى قواعد واضحة لتبادل المعلومات وتحديد صلاحيات الوصول وحماية الخصوصية.
وتؤكد استراتيجية التحول الرقمي اللبنانية للفترة 2020–2030 ضرورة إنشاء قدرات للاستجابة للحوادث، وتعزيز حماية الأنظمة الحكومية، وتطوير التوعية والتعليم والتعاون الدولي.
كما تتضمن تصورًا لفريق وطني للاستجابة لطوارئ الحاسوب، ومركز عمليات أمنية حكومي، وآليات لاختبار سلامة الأنظمة.
والمهم هنا أن ورود هذه المكونات في وثيقة استراتيجية لا يثبت أنها أُنشئت جميعًا وأصبحت تعمل بالقدرة المطلوبة.
بل يفرض السؤال عن وضع كل مشروع، والجهة التي تنفذه، وميزانيته، ومواعيد تشغيله، ومؤشرات أدائه.
من يحمي بيانات اللبنانيين؟
لا يقتصر الأمن السيبراني على منع الهجمات التي توقف الخدمات.
فهناك خطر آخر يتعلق بسرقة البيانات الشخصية أو إساءة استخدامها.
وقد تشمل هذه البيانات أسماء المواطنين وأرقام هواتفهم وعناوينهم ومعلوماتهم المالية أو الصحية.
وفي لبنان، يشكل القانون رقم 81 الصادر عام 2018 أحد الأطر القانونية المتعلقة بالمعاملات الإلكترونية والبيانات الشخصية والجرائم المرتبطة بالأنظمة المعلوماتية.
لكن وجود قانون لا يعني تلقائيًا وجود منظومة حماية مكتملة.
فالمطلوب أيضًا آليات فعالة للرقابة، ومسؤوليات واضحة لمعالجة البيانات، وإجراءات لإبلاغ المتضررين عند وقوع تسريب، وضمانات تمنع إساءة استخدام المعلومات من جهات عامة أو خاصة.
وقد أثارت تقارير حقوقية دولية تساؤلات بشأن كفاية الضمانات القانونية اللبنانية لحماية الخصوصية واستقلالية الرقابة.
ومن هنا، فإن تحديث الأمن الرقمي يجب ألا يتحول إلى ذريعة لتوسيع المراقبة غير المنضبطة.
فالأمن والخصوصية ليسا هدفين متناقضين بالضرورة، بل ينبغي أن يشكلا ركيزتين متكاملتين لأي سياسة وطنية.
هل تبدأ الحرب الإلكترونية برسالة هاتف؟
ليس بالضرورة أن يبدأ الاختراق من منظومة تقنية معقدة.
فقد تكون نقطة الدخول رسالة بريد إلكتروني مزيفة، أو رابطًا ينتحل صفة مؤسسة رسمية، أو مكالمة تطلب من موظف كشف رمز تحقق.
وتزداد هذه المخاطر مع تطور تقنيات الذكاء الاصطناعي القادرة على إنتاج رسائل احتيالية مقنعة، وتقليد بعض الأصوات والصور.
وهذا يعني أن العنصر البشري يظل جزءًا أساسيًا من الدفاع السيبراني.
فالموظف المدرب يستطيع اكتشاف مؤشرات الاحتيال والإبلاغ عنها، بينما قد يتحول حساب غير محمي إلى نقطة دخول إلى شبكة أوسع.
ومن هنا، فإن التدريب المستمر لا يقل أهمية عن شراء البرامج والمعدات.
والأمن السيبراني الفعال لا يقوم على افتراض أن الهجوم لن يقع، بل على تقليل احتماله والقدرة على احتوائه والتعافي منه بسرعة.
هل يمتلك لبنان فرصة للحاق؟
رغم التحديات، لا تعني الصورة أن لبنان عاجز عن بناء منظومة حماية أفضل.
فوجود استراتيجية وطنية سابقة، وخطط للتحول الرقمي، ومؤسسات تعليمية وكفاءات تقنية، يشكل قاعدة يمكن تطويرها.
كما أن مشروع تسريع التحول الرقمي في لبنان، الذي يعرضه مكتب وزير الدولة لشؤون التنمية الإدارية بدعم من البنك الدولي، يتضمن تعزيز الأمن السيبراني وتطوير بنية رقمية حكومية أكثر أمانًا ومرونة.
وتشير وثائق المشروع إلى تمويل متوقع بقيمة 150 مليون دولار لمشاريع التحول الرقمي ذات الأولوية، إضافة إلى منحة تحضيرية بقيمة 1.5 مليون دولار.
لكن التمويل المتوقع لا يساوي بالضرورة أموالًا صُرفت أو مشاريع اكتملت.
والمعيار الأساسي سيكون القدرة على تحويل هذه الموارد إلى بنى تشغيلية قابلة للتدقيق، مع ضمان الشفافية والمساءلة.
سبعة أسئلة تنتظر إجابات رسمية
لكي يتحول النقاش من التحذير إلى المساءلة، يحتاج اللبنانيون إلى إجابات واضحة عن أسئلة أساسية:
أولًا: ما الوضع التنفيذي الحالي للاستراتيجية الوطنية للأمن السيبراني التي أُقرت عام 2019؟
ثانيًا: هل توجد هيئة وطنية دائمة تتمتع بصلاحيات واضحة لتنسيق الأمن السيبراني بين مختلف القطاعات؟
ثالثًا: ما الجهة التي تتلقى البلاغات عن الحوادث الإلكترونية الكبرى وتنسق الاستجابة لها على المستوى الوطني؟
رابعًا: هل خضعت المؤسسات الحيوية لاختبارات مستقلة لخطط الاستجابة والتعافي خلال السنوات الأخيرة؟
خامسًا: هل توجد معايير إلزامية موحدة لحماية البيانات في المؤسسات العامة؟
سادسًا: كيف يجري التنسيق بين الدولة والمصارف والمستشفيات وشركات الاتصالات ومرافق الطاقة عند وقوع حادث واسع؟
سابعًا: ما الموازنات والمهل الزمنية المخصصة لاستكمال مشاريع الحماية، وكيف يمكن للمواطنين الاطلاع على نتائج تنفيذها؟
هذه الأسئلة لا تفترض غياب جميع الإجراءات، بل تسعى إلى تحديد ما أُنجز فعلًا وما لا يزال يحتاج إلى تنفيذ.
خريطة طريق... كيف يُحصّن لبنان فضاءه الرقمي؟
تبدأ المعالجة بتحديث الاستراتيجية الوطنية وتحويلها إلى خطة تنفيذية ذات مهل ومؤشرات أداء قابلة للقياس.
ثم تأتي ضرورة تحديد جهة قيادية واضحة، تتمتع بالتفويض القانوني والموارد اللازمة للتنسيق بين المؤسسات.
ويلي ذلك تطوير قدرة وطنية للاستجابة للحوادث، ووضع آليات للإبلاغ وتبادل المعلومات، وإجراء تدريبات تحاكي تعطل خدمات حيوية.
كما ينبغي إلزام الجهات التي تدير البنى الأساسية بمعايير مناسبة لإدارة المخاطر والنسخ الاحتياطي واستمرارية الأعمال.
ولا يقل أهمية الاستثمار في الكفاءات المحلية، وتطوير التعاون مع الجامعات والخبراء والقطاع الخاص، وتعزيز ثقافة حماية البيانات لدى المواطنين.
لكن أي برنامج وطني يجب أن يوازن بين متطلبات الأمن واحترام الحقوق والحريات، مع وجود رقابة ومساءلة واضحتين.
الخاتمة: السيادة في القرن الحادي والعشرين لا تُحمى على الحدود وحدها
اعتاد اللبنانيون النظر إلى الأمن الوطني من زاوية الحدود والجغرافيا والقدرات العسكرية.
لكن العالم الرقمي أضاف بعدًا جديدًا إلى مفهوم السيادة.
فالدولة التي لا تستطيع حماية أنظمتها وبيانات مواطنيها وخدماتها الأساسية تبقى معرضة لأشكال من الضغط والتعطيل لا تحتاج بالضرورة إلى مواجهة عسكرية تقليدية.
وفي لبنان، لا تكمن المشكلة في غياب الوعي النظري بالخطر، بدليل وجود استراتيجية رسمية منذ عام 2019.
بل في ضرورة إثبات أن هذا الوعي تحول إلى مؤسسات فاعلة وخطط مجرّبة وقدرات قادرة على الصمود.
فالأمن السيبراني ليس ترفًا تقنيًا ولا مشروعًا مؤجلًا إلى حين انتهاء الأزمات الاقتصادية والسياسية.
إنه جزء من حماية المستشفيات والمصارف والاتصالات والإدارة العامة وحقوق المواطنين.
وقد لا يكون السؤال الأخطر اليوم: هل سيتعرض لبنان لهجوم إلكتروني واسع؟
بل: إذا وقع مثل هذا الهجوم، من يملك القرار والمعلومات والقدرة على منع تحوله إلى أزمة وطنية؟
فالحدود تُحمى بالجيش والمؤسسات، أما الدولة الرقمية فتحتاج أيضًا إلى دفاعات لا تُرى... لكنها قد تكون حاسمة في حماية حياة الناس ومصالحهم.
| لمتابعة أهم وأحدث الأخبار انضموا إلينا عبر قناتنا على واتساب (channel whatsapp) .اضغط هنا
نسخ الرابط :